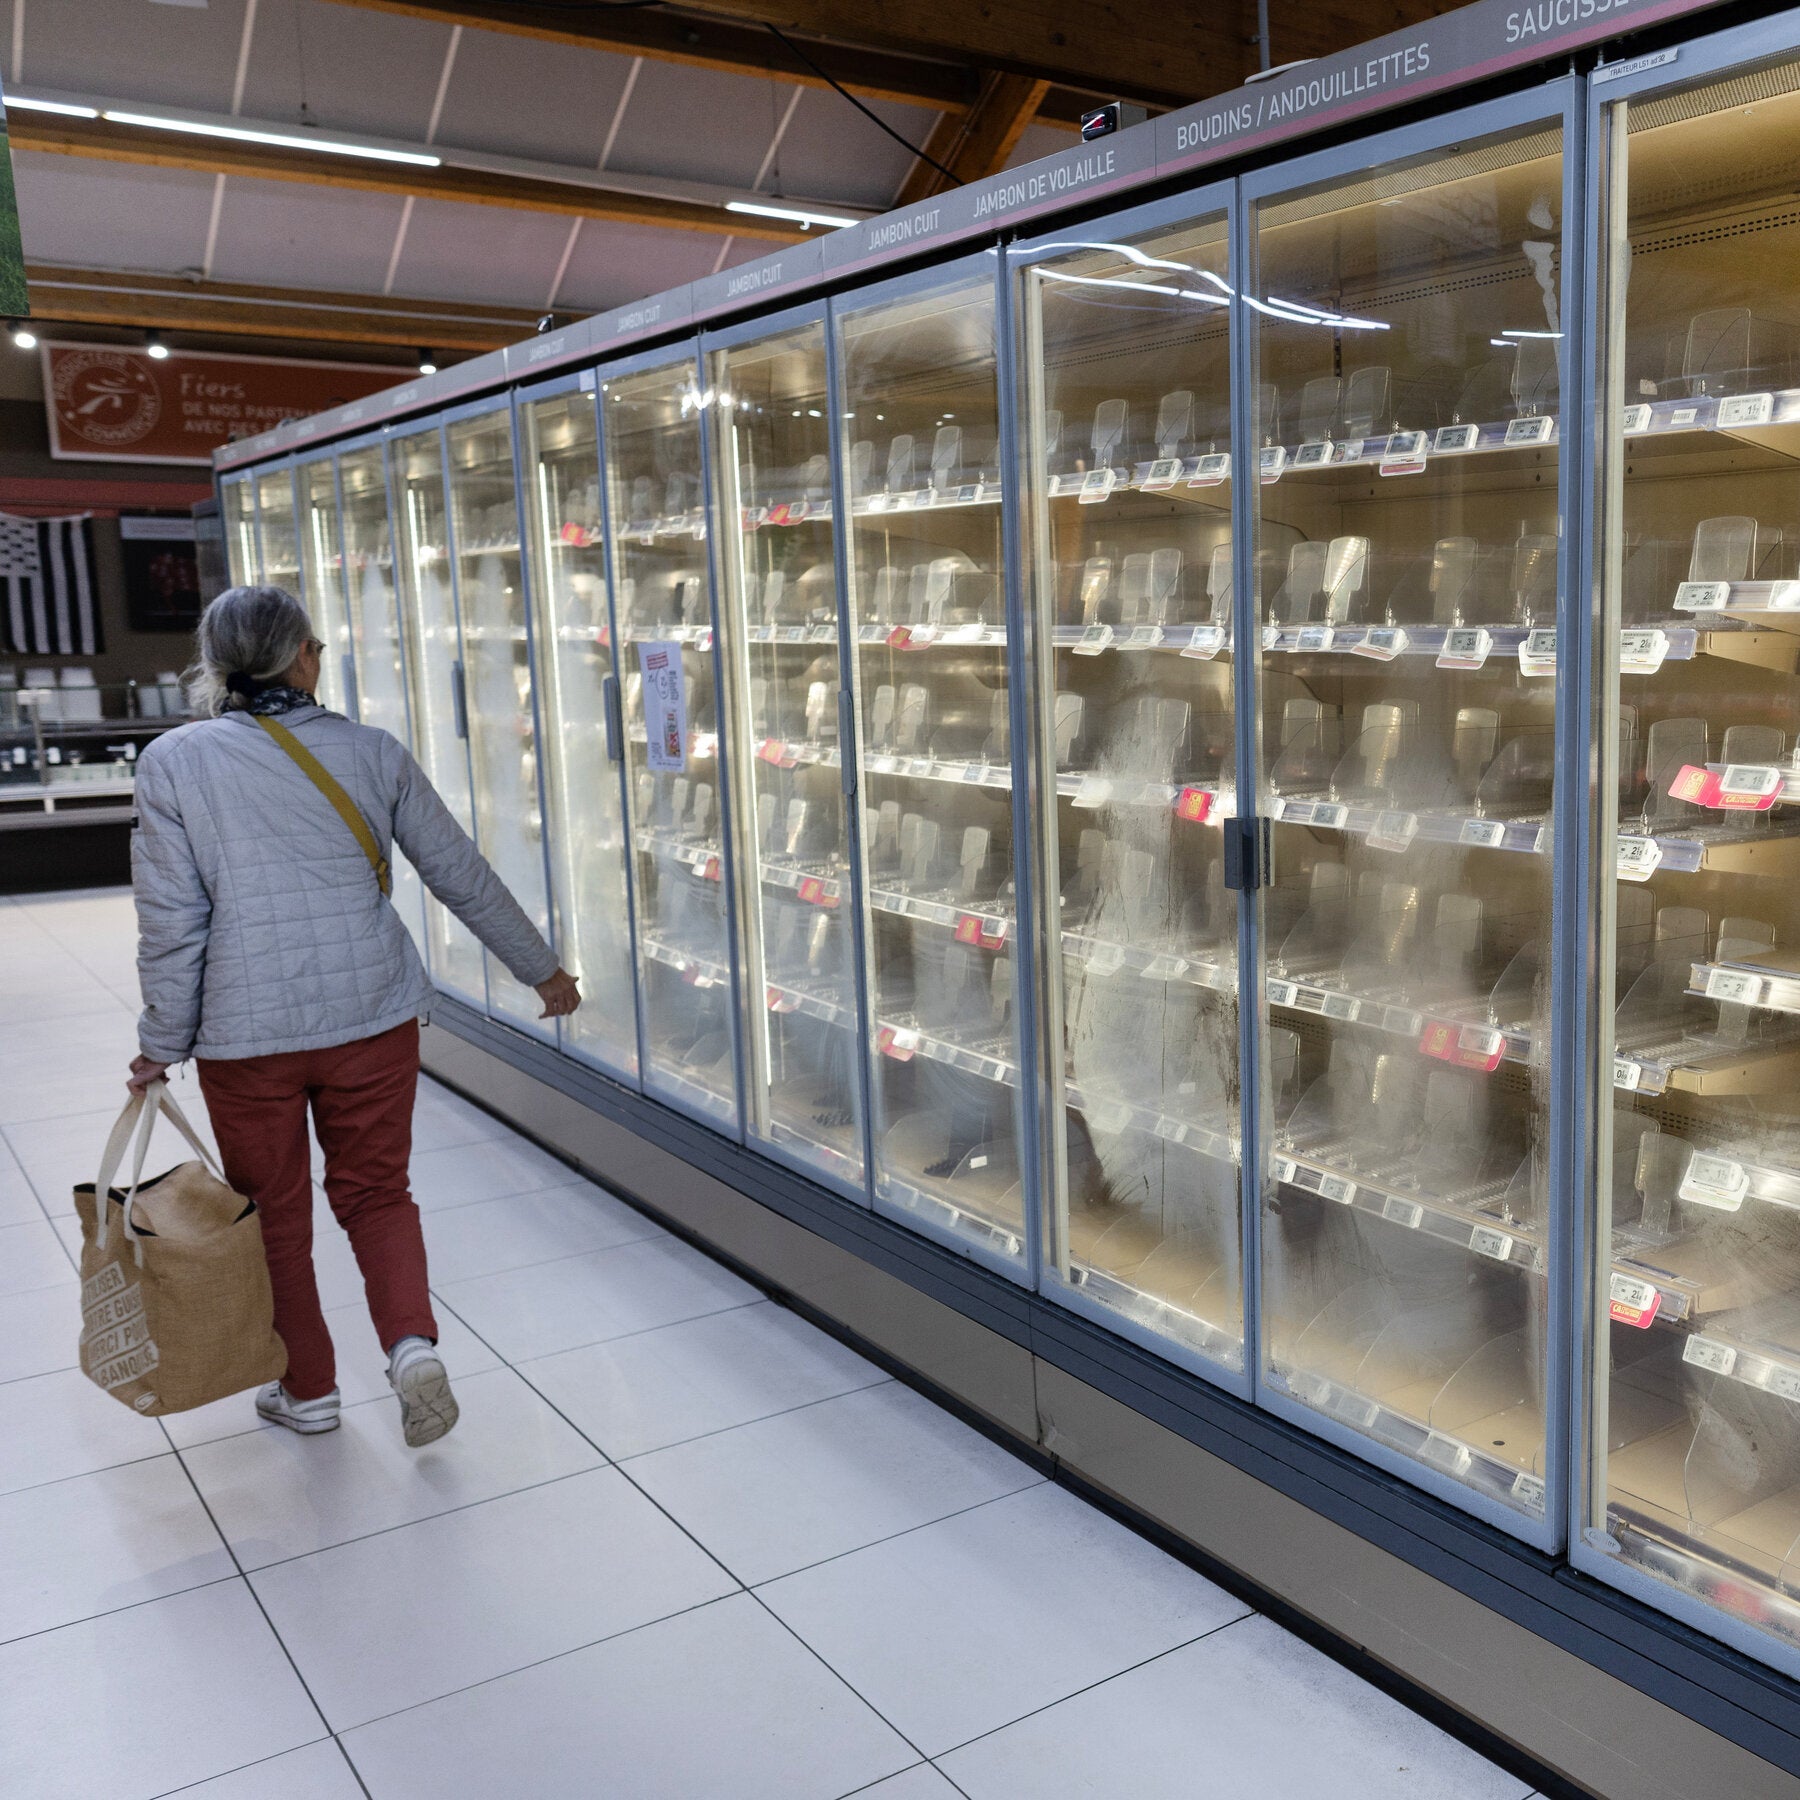
Seorang teknisi memeriksa panel kontrol sistem pendingin yang terhubung ke jaringan digital di sebuah supermarket. Ilustrasi ini merepresentasikan kerentanan teknologi dalam menjaga keamanan pangan. (Foto: nytimes.com)
Serangan Siber Guncang Ratusan Supermarket
Sebuah serangan siber berskala besar baru-baru ini melumpuhkan sistem pendingin di sedikitnya 380 supermarket di suatu negara Eropa, memicu kerugian signifikan dan pembuangan sejumlah besar produk beku. Insiden ini menyoroti kerentanan infrastruktur krusial terhadap ancaman siber yang kian canggih, mengingatkan pada serangkaian serangan serupa yang menyasar sektor-sektor vital di berbagai belahan dunia.
Penyerang menargetkan sistem perangkat lunak asal Denmark yang digunakan oleh jaringan supermarket, menyebabkan kerusakan operasional yang meluas. Akibatnya, banyak toko terpaksa menyingkirkan produk beku mereka yang tidak lagi dapat dipertahankan suhunya, menimbulkan kerugian finansial yang tidak sedikit bagi retailer dan potensi gangguan pada rantai pasok.
Hingga saat ini, identitas pelaku serangan masih belum terungkap. Pihak berwenang dan ahli keamanan siber terus menyelidiki motif di balik aksi peretasan ini, apakah itu bermotif finansial, sabotase, atau bentuk aktivisme siber. Tidak adanya klaim tanggung jawab menambah kompleksitas dalam upaya identifikasi dan penindakan.
Ancaman Tersembunyi pada Rantai Pasok Makanan
Peristiwa ini menjadi pengingat yang mencolok akan kerentanan yang inheren dalam rantai pasok makanan modern yang sangat terintegrasi dengan teknologi. Sistem pendingin, yang merupakan tulang punggung operasional supermarket untuk menjaga kesegaran dan keamanan produk, kini terbukti rentan terhadap gangguan eksternal.
Serangan ini secara spesifik menargetkan perangkat lunak pihak ketiga, sebuah taktik yang dikenal sebagai supply chain attack. Ini berarti penyerang tidak langsung membobol sistem supermarket individu, melainkan mengeksploitasi kerentanan pada vendor perangkat lunak yang layanannya digunakan secara luas. Strategi semacam ini memungkinkan pelaku untuk menimbulkan dampak yang masif dengan satu kali serangan.
Dampak langsungnya tidak hanya terbatas pada kerugian produk dan finansial. Ada kekhawatiran serius mengenai keamanan pangan jika sistem pendingin tidak berfungsi optimal, berpotensi membahayakan konsumen. Selain itu, insiden ini juga dapat mengikis kepercayaan publik terhadap kemampuan bisnis untuk melindungi operasi esensial mereka dari ancaman siber yang terus berkembang.
Dampak Luas dan Kerugian Ekonomi
Meskipun jumlah supermarket yang terpengaruh hanya mencapai beberapa ratus, efek dominonya berpotensi lebih luas. Supermarket harus mengeluarkan biaya besar untuk pemulihan, termasuk penggantian produk, perbaikan sistem, dan investigasi forensik. Ini belum termasuk potensi denda atau klaim asuransi yang mungkin timbul.
Kerugian tidak hanya dirasakan oleh pihak supermarket, tetapi juga pemasok yang produknya terbuang, serta pekerja yang mungkin terdampak secara operasional. Dari perspektif ekonomi makro, gangguan skala besar semacam ini dapat memicu kekhawatiran tentang inflasi harga pangan jika pasokan terganggu dalam jangka panjang, meskipun dalam kasus ini dampaknya masih terlokalisasi.
Insiden ini juga memicu pertanyaan penting mengenai standar keamanan siber yang diterapkan oleh penyedia perangkat lunak pihak ketiga, terutama yang melayani sektor infrastruktur kritis. Perusahaan-perusahaan ini memiliki tanggung jawab besar untuk memastikan bahwa solusi mereka aman dan tidak menjadi titik lemah bagi klien mereka.
Meningkatkan Ketahanan Siber Sektor Pangan
Menanggapi serangan semacam ini, penting bagi seluruh ekosistem bisnis, mulai dari produsen hingga retailer, untuk secara serius mengevaluasi dan meningkatkan postur keamanan siber mereka. Beberapa langkah krusial yang perlu diambil meliputi:
- Audit Keamanan Rutin: Melakukan audit dan penilaian kerentanan secara berkala pada semua sistem, termasuk yang disediakan oleh pihak ketiga.
- Manajemen Risiko Vendor: Membangun kerangka kerja yang kuat untuk menilai dan mengelola risiko keamanan siber yang terkait dengan pemasok dan penyedia layanan pihak ketiga.
- Rencana Respons Insiden: Mengembangkan dan melatih rencana respons insiden yang komprehensif untuk meminimalkan dampak serangan dan mempercepat pemulihan.
- Investasi Teknologi: Mengalokasikan anggaran yang memadai untuk teknologi keamanan siber terbaru, seperti sistem deteksi ancaman dan intelijen ancaman.
- Edukasi Karyawan: Meningkatkan kesadaran dan pelatihan karyawan tentang praktik keamanan siber terbaik untuk mengurangi risiko kesalahan manusia.
Serangan terhadap supermarket ini adalah peringatan keras bahwa tidak ada sektor yang kebal terhadap ancaman siber. Ketahanan bukan hanya tentang mencegah serangan, tetapi juga tentang kapasitas untuk pulih dengan cepat dan meminimalkan dampak ketika serangan terjadi. Dengan demikian, kolaborasi antara pemerintah, industri, dan pakar keamanan siber menjadi esensial untuk membangun pertahanan yang lebih tangguh di masa depan.
About the Author